LETSTRUST TPM: Ihre ultimative Lösung für erweiterte System- und Datensicherheit
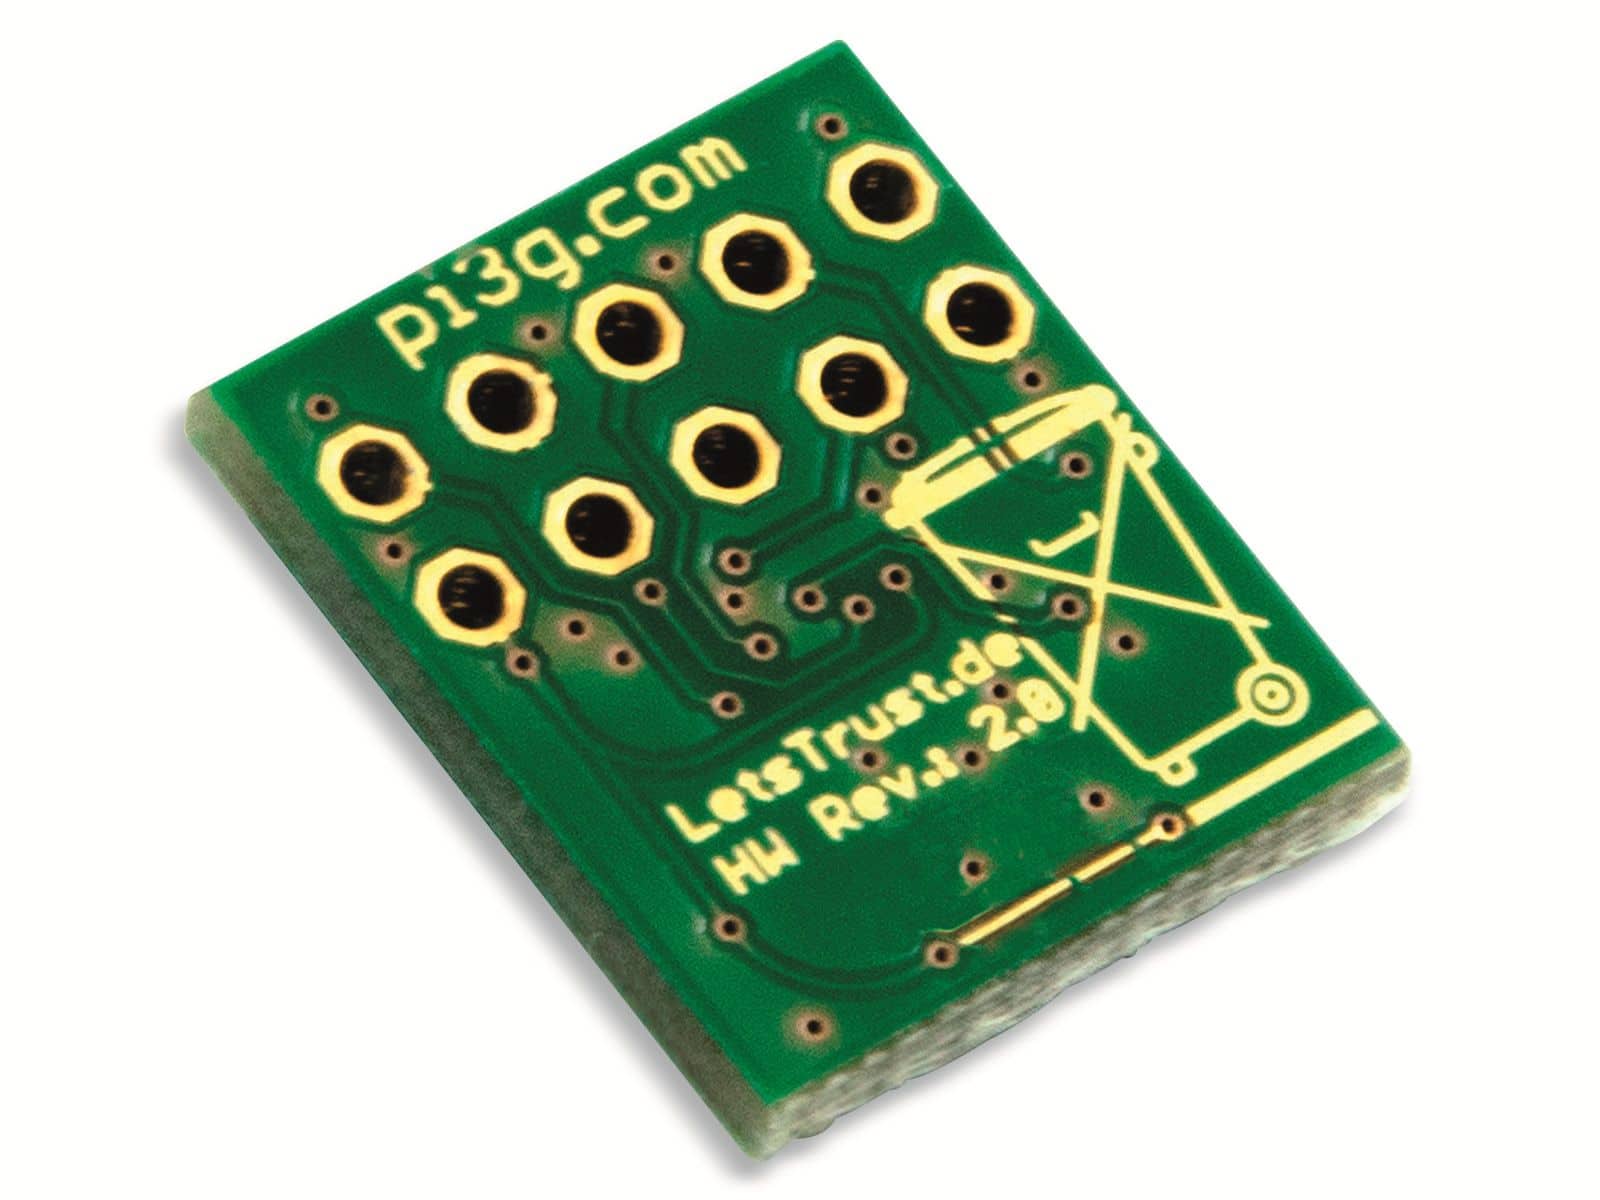
Das LETSTRUST TPM ist eine hochmoderne Hardware-Sicherheitslösung, die entwickelt wurde, um die Integrität und Vertrauenswürdigkeit Ihrer Computersysteme auf ein neues Niveau zu heben. Es richtet sich an alle Nutzer, die Wert auf maximale Datensicherheit und Schutz vor fortgeschrittenen Bedrohungen legen – von Privatnutzern, die sensible persönliche Daten schützen möchten, bis hin zu Unternehmen, die ihre kritischen Systeme absichern müssen.
Was ist ein Trusted Platform Module (TPM) und warum ist es wichtig?
Ein Trusted Platform Module (TPM) ist ein spezialisierter kryptografischer Mikrocontroller, der auf dem Motherboard eines Computers oder als separater Chip installiert wird. Seine Hauptfunktion besteht darin, kryptografische Schlüssel und sicherheitsrelevante Daten sicher zu speichern und zu verwalten. Durch die Bereitstellung einer vertrauenswürdigen Basis für Ihre Systemvorgänge trägt ein TPM dazu bei, die Integrität Ihres Betriebssystems zu gewährleisten und unbefugten Zugriff sowie Malware-Angriffe zu verhindern.
Die Vorteile des LETSTRUST TPM auf einen Blick
- Erhöhte Systemintegrität: Das LETSTRUST TPM stellt sicher, dass Ihr System nur mit vertrauenswürdiger Software startet, indem es den Bootvorgang kryptografisch verifiziert. Dies schützt Sie vor Rootkits und anderen tiefgreifenden Malware-Angriffen, die versuchen, sich vor dem Betriebssystem zu laden.
- Sichere Schlüsselspeicherung: Kryptografische Schlüssel, die für die Verschlüsselung von Festplatten (wie BitLocker), digitale Signaturen oder die Authentifizierung benötigt werden, werden sicher im TPM gespeichert. Diese Schlüssel verlassen niemals den Chip und sind somit vor Diebstahl oder unbefugtem Auslesen geschützt.
- Verbesserte Datenschutzfunktionen: Durch die Nutzung des TPM können Sie Funktionen wie die Festplattenverschlüsselung noch effektiver gestalten. Ihre sensiblen Daten bleiben geschützt, selbst wenn Ihr Gerät verloren geht oder gestohlen wird.
- Stärkere Authentifizierung: Das TPM ermöglicht robustere Authentifizierungsmechanismen, die über einfache Passwörter hinausgehen. Dies kann die Sicherheit Ihres Zugangs zu Systemen und Netzwerken erheblich verbessern.
- Zukunftssicherheit und Kompatibilität: Mit der zunehmenden Bedeutung von Sicherheitsprotokollen wie Windows 11, das ein TPM für die Installation voraussetzt, investieren Sie mit dem LETSTRUST TPM in die Zukunftsfähigkeit Ihrer Hardware.
- Hardwarebasierte Sicherheit: Im Gegensatz zu rein softwarebasierten Sicherheitslösungen bietet das TPM eine physische, dedizierte Hardware-Komponente, die unabhängiger von potenziellen Schwachstellen im Betriebssystem ist.
Technische Spezifikationen und Merkmale des LETSTRUST TPM
| Merkmal | Beschreibung |
|---|---|
| TPM-Version | Spezifikationen unterstützen aktuelle Standards für maximale Kompatibilität und Sicherheit, wie z.B. TPM 2.0. Diese Version bietet eine verbesserte Algorithmenunterstützung und flexiblere kryptografische Funktionen im Vergleich zu älteren Versionen. |
| Sicherer Speicher (NVRAM) | Dedizierter nichtflüchtiger Speicherbereich auf dem TPM-Chip, der für die sichere Speicherung von kryptografischen Schlüsseln, Zertifikaten und anderen sicherheitsrelevanten Daten vorgesehen ist. Die Kapazität ist auf die notwendigen Sicherheitsfunktionen optimiert. |
| Kryptografische Algorithmen | Unterstützung für eine breite Palette von Industriestandard-Algorithmen wie RSA, ECC (Elliptic Curve Cryptography) und SHA. Diese Algorithmen werden für Schlüsselerzeugung, Verschlüsselung, Entschlüsselung und Hash-Funktionen verwendet. |
| Schnittstelle zum Host-System | Standardisierte Schnittstellen wie LPC (Low Pin Count) oder SPI (Serial Peripheral Interface), die eine nahtlose Integration mit dem Motherboard und der CPU des Host-Systems ermöglichen. Dies gewährleistet eine effiziente Kommunikation und Datenübertragung. |
| Zertifizierung und Standards | Erfüllt strenge Industrienormen und Sicherheitszertifizierungen (z.B. FIPS 140-2), die die Zuverlässigkeit und Sicherheit des Chips in kritischen Umgebungen garantieren. Dies unterstreicht die Vertrauenswürdigkeit des LETSTRUST TPM. |
| Hardware-Abstraktionsebene (HAL) | Der TPM-Chip agiert als Hardware-Sicherheitsmodul, das als Vertrauensanker für das gesamte System dient. Die Funktionen werden über standardisierte APIs (Application Programming Interfaces) für das Betriebssystem zugänglich gemacht. |
| Anti-Tamper-Schutz | Integrierte Mechanismen zum Schutz vor physischen Manipulationsversuchen. Dies kann die Erkennung von Eingriffen und das Löschen sensibler Daten zum Schutz vor unbefugtem Zugriff umfassen. |
Integration und Kompatibilität
Das LETSTRUST TPM wurde entwickelt, um eine breite Kompatibilität mit modernen Computersystemen zu gewährleisten. Die Installation ist in der Regel unkompliziert und erfordert lediglich die Platzierung des Moduls in einem dafür vorgesehenen Steckplatz auf Ihrem Motherboard. Die meisten modernen Motherboards, insbesondere solche, die für den Einsatz mit aktuellen Betriebssystemen wie Windows 11 konzipiert sind, verfügen über die notwendige Hardware-Vorbereitung für ein TPM-Modul.
Die Integration in das Betriebssystem erfolgt nahtlos. Windows und andere moderne Betriebssysteme erkennen das TPM automatisch und können seine Funktionen für die Systemverschlüsselung, die sichere Boot-Phase und andere sicherheitsrelevante Aufgaben nutzen. Die Konfiguration erfolgt in der Regel über die BIOS/UEFI-Einstellungen des Motherboards und die Systemeinstellungen des Betriebssystems.
Für Anwender, die auf maximale Sicherheit Wert legen und sich vor den immer raffinierteren Cyberbedrohungen schützen möchten, ist die Implementierung eines TPM keine Option mehr, sondern eine Notwendigkeit. Das LETSTRUST TPM bietet hierfür die ideale Hardware-Grundlage.
FAQ – Häufig gestellte Fragen zu LETSTRUST TPM
Benötige ich ein TPM für mein neues Notebook oder meinen PC?
Für die Installation und den reibungslosen Betrieb moderner Betriebssysteme wie Windows 11 ist ein TPM (mindestens Version 2.0) oft eine zwingende Voraussetzung. Darüber hinaus bietet es einen signifikanten Sicherheitsvorteil, indem es Ihr System und Ihre Daten vor einer Vielzahl von Cyberbedrohungen schützt, die über reine Softwarelösungen hinausgehen.
Ist die Installation des LETSTRUST TPM kompliziert?
Die Installation ist in der Regel sehr einfach und erfordert meist nur das Einstecken des Moduls in einen dafür vorgesehenen Steckplatz auf dem Motherboard. In den meisten Fällen muss keine Hardware ausgetauscht werden. Anschließend kann die Aktivierung und Konfiguration über das BIOS/UEFI und die Systemeinstellungen des Betriebssystems erfolgen, was ebenfalls meist intuitiv gestaltet ist.
Welche Sicherheitsfunktionen bietet das LETSTRUST TPM konkret?
Das LETSTRUST TPM bietet eine Hardware-basierte Vertrauensbasis. Es sichert kryptografische Schlüssel, die für Festplattenverschlüsselung (z.B. BitLocker), sicheres Booten, digitale Signaturen und die Authentifizierung verwendet werden. Es schützt vor Malware, die versucht, den Bootvorgang zu manipulieren, und bietet eine robustere Grundlage für die allgemeine Systemsicherheit.
Ist das LETSTRUST TPM mit allen Motherboards kompatibel?
Das LETSTRUST TPM ist mit einer breiten Palette von modernen Motherboards kompatibel, insbesondere mit solchen, die für die Nutzung mit neueren Betriebssystemen ausgelegt sind. Es ist ratsam, vor dem Kauf die Kompatibilität Ihres Motherboards zu prüfen, oft ist dies im Handbuch Ihres Motherboards oder auf der Webseite des Herstellers vermerkt. Achten Sie auf einen entsprechenden TPM-Header-Steckplatz.
Kann ich das LETSTRUST TPM nachrüsten, wenn mein Computer es nicht von Werk aus hat?
Ja, in vielen Fällen ist die Nachrüstung eines LETSTRUST TPM möglich, sofern Ihr Motherboard über einen entsprechenden Steckplatz (oft als TPM-Header bezeichnet) verfügt. Dies ist eine ausgezeichnete Möglichkeit, die Sicherheit eines älteren, aber ansonsten noch gut funktionierenden Computersystems erheblich zu verbessern.
Was bedeutet TPM 2.0 und warum ist es wichtig?
TPM 2.0 ist die aktuelle Generation des Trusted Platform Module Standards. Es bietet verbesserte kryptografische Algorithmen, höhere Flexibilität und eine breitere Palette von Sicherheitsfunktionen im Vergleich zu früheren Versionen wie TPM 1.2. Viele moderne Betriebssysteme und Sicherheitsanwendungen setzen TPM 2.0 für optimale Funktionalität und Sicherheit voraus.
Wie unterscheidet sich ein TPM von reiner Software-Sicherheit?
Ein TPM ist eine dedizierte Hardware-Komponente, die außerhalb des direkten Zugriffs des Betriebssystems und der meisten Software arbeitet. Dies macht es extrem widerstandsfähig gegen Angriffe, die auf Schwachstellen in der Softwareebene abzielen. Software-Sicherheit kann kompromittiert werden, wenn das Betriebssystem selbst kompromittiert wird, während ein TPM als unabhängiges Vertrauensanker dient.